PT Application Inspector

Моя роль и подход
- Роль
- Продуктовый дизайнер и участник продуктовой команды. Проектировал интерфейсы, общался со стейкхолдерами, участвовал в формировании продуктового видения и следил за внедрением решений.
- Вызовы
- Сложный профессиональный продукт для разных ролей. Доступ к конечным пользователям ограничен, количественных продуктовых метрик не хватает.
- Методы
- Участвовал в исследованиях: интервью, наблюдениях и коридорных опросах. Вместе с командой изучал конкурентов, прорабатывал сценарии и собирал обратную связь. Уточнял решения со стейкхолдерами и сопровождал внедрение.
Задача
Когда я пришёл в команду PT Application Inspector, продукт существовал в виде отдельного приложения для Windows, а веб-версия только начинала развиваться.
Хотя у Windows-версии были свои плюсы (чего стоит сплеш-скрин с котиком), она имела ряд ограничений и проблем:
— Продуктом можно было пользоваться только на Windows.
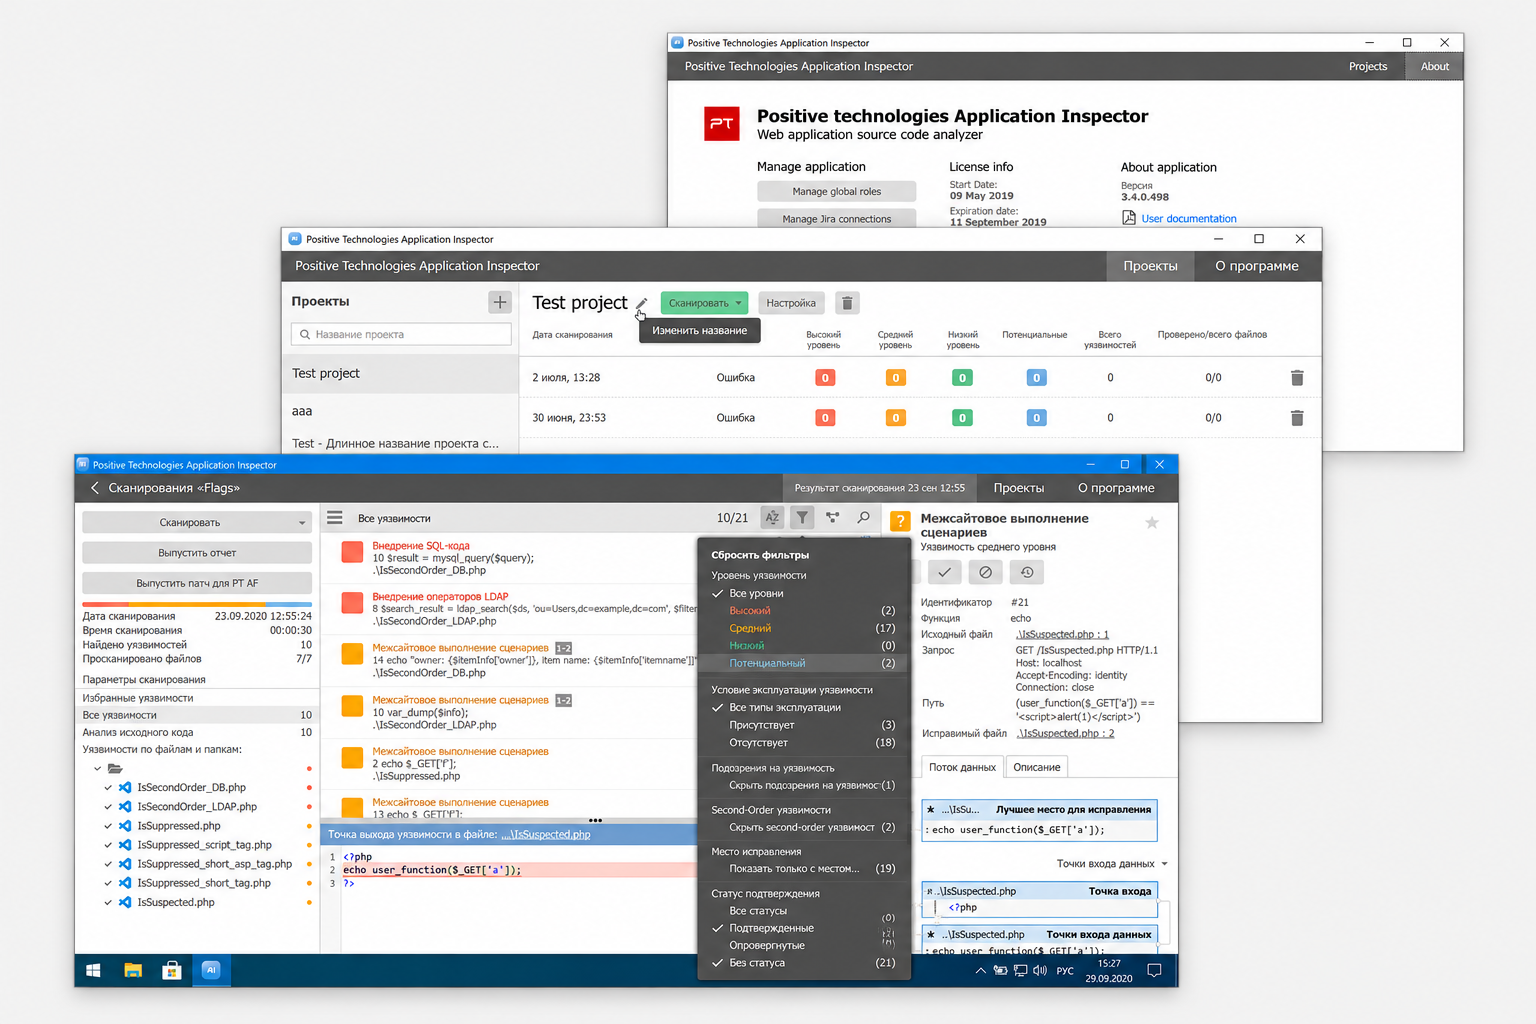
— Проблемы с интерфейсом. Например, нельзя было фильтровать проекты, а панель администратора жила на одном экране с информацией о программе.
— Сложности в разработке и поддержке.
Так выглядела старая десктопная версия для Windows:
Решение
От единого приложения на Windows мы перешли к нескольким продуктам, подходящим разным аудиториям:
— Appsec инженеры и менеджеры работают в веб-версии.
— Разработчики и security-чемпионы интегрируют проверку уязвимостей в привычную среду разработки.
— А девопсы и девсекопсы встраивают плагины PT AI в CI/CD пайплайны.
Веб-версия
Построена на базе дизайн-системы, общей для всей компании, что обеспечивает единообразие интерфейсов и ускоряет разработку за счёт повторного использования готовых компонентов.
Список проектов с быстрым поиском, фильтрами, информацией о последнем сканировании.
Детали сканирования: слева список уязвимостей с действиями и фильтрами, а справа — подробная информация о выбранной уязвимости.
Настройка проекта: разделы переключаются в меню слева.
Админка разделена на логические блоки и готова к масштабированию.
Темная тема доступна из меню и синхронизируется с настройкой браузера
Плагины для IDE
Плагины встраиваются в привычную среду разработчика и выглядят максимально нативно за счет использования привычных паттернов и элементов UI.
IntelliJ IDEA
VS Code
Результаты
- Отказались от устаревшего десктопного приложения, избавив команду и клиентов от его поддержки
- Развили веб-версию для AppSec-инженеров и менеджеров: добавили поиск, фильтрацию проектов и управление сканированиями
- Разработали плагины для IntelliJ IDEA и VS Code, встроив проверку уязвимостей в привычную среду разработчика
